Back to IF4033 Keamanan Siber
Security Holistik, Vulnerability, Threat, Attack, dan Control
Questions/Cues
- Mengapa keamanan harus dipandang secara holistik, bukan hanya teknologi?
- Apa beda vulnerability, threat, attack, dan control?
- Bagaimana hubungan antara threat dan security requirement?
- Mengapa “Encryption, Password, Firewall” saja tidak cukup sebagai security requirement?
Reference Points
- IF4033 Security Foundation (Slides 2-9)
- IF4033 Security Foundation (Slides 43-48)
- IF4033 Security Concepts (Slides 21-27)
Keamanan adalah Pandangan Holistik
Keamanan informasi bukan sekadar urusan firewall atau enkripsi. Ia mencakup tiga lapisan sekaligus:
- Physical: pemeriksaan badge, larangan piggyback (membuntuti orang masuk ruangan), screensaver lock, kunci pintu dan restricted area.
- Technological: aplikasi, sistem operasi, dan jaringan.
- Policy & Procedure: aturan, prosedur, dan peran orang di dalam organisasi.
Rantai keamanan hanya sekuat mata rantai terlemahnya. Penyerang tidak wajib menembus firewall jika ia bisa masuk lewat pintu yang tidak dikunci atau lewat karyawan yang menempel password di Post-It.
Vulnerability, Threat, Attack, dan Control
Empat istilah ini sering tertukar, padahal masing-masing punya peran berbeda dalam satu rantai peristiwa:
Istilah Definisi Contoh Vulnerability Kelemahan pada sistem keamanan Server tidak di-patch, input tidak divalidasi Threat Sekumpulan keadaan yang berpotensi menimbulkan kerugian atau bahaya Adanya peretas yang mengincar database pelanggan Attack Tindakan manusia (perpetrator) yang mengeksploitasi vulnerability Eksploitasi SQL Injection Control Tindakan pelindung untuk mengurangi risiko Firewall, patching, enkripsi
Threat dan Security Requirement
Setiap threat memetakan ke satu security requirement yang harus dipenuhi:
Threat Requirement yang terancam Information disclosure Confidentiality Tampering with information Integrity Denial-of-service (DoS) Availability Spoofing Authentication Unauthorized access Access control Jebakan “Encryption, Password, Firewall”
Jika seseorang hanya menuliskan tiga kata itu sebagai security requirement, ia menyebut solusi, bukan kebutuhan. Ketiganya pun bisa dikalahkan: disk encryption dapat ditembus lewat DMA attack, password yang ditulis di Post-It bocor secara fisik, dan firewall tidak melihat isi lalu lintas aplikasi. Requirement yang benar dirumuskan dari threat (apa yang harus dilindungi dari siapa), baru kemudian dipilih control-nya.
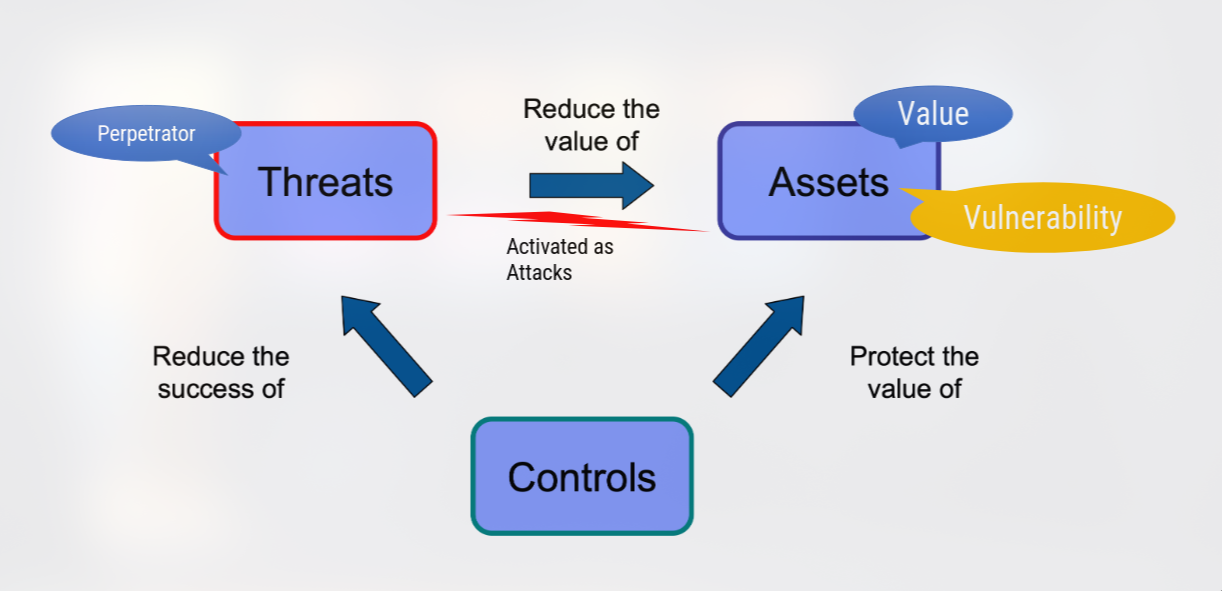
Keamanan bersifat holistik: mencakup lapisan physical, technological, dan policy & procedure, sehingga sistem hanya seaman mata rantai terlemahnya. Rantai konsepnya: perpetrator mengeksploitasi vulnerability (kelemahan) yang teraktivasi sebagai threat, lalu melakukan attack terhadap value; control dipasang untuk memutus rantai tersebut. Tiap threat (disclosure, tampering, DoS, spoofing, unauthorized access) berkorespondensi dengan satu security requirement (confidentiality, integrity, availability, authentication, access control). Requirement harus diturunkan dari threat, bukan sekadar menyebut solusi seperti enkripsi, password, atau firewall.
Additional Information
STRIDE sebagai Kerangka Threat
Daftar threat di atas sangat mirip dengan model STRIDE dari Microsoft: Spoofing, Tampering, Repudiation, Information disclosure, Denial of service, Elevation of privilege. STRIDE sering dipakai dalam threat modeling sebelum menentukan control.
Proyek Eksplorasi Mandiri
- Pilih aplikasi sederhana (mis. web login) lalu petakan threat STRIDE-nya ke security requirement dan control yang relevan.
- Audit keamanan fisik ruang kerja/lab Anda: temukan minimal tiga celah physical security dan usulkan control-nya.
Bacaan Lanjutan
- Shostack, A. Threat Modeling: Designing for Security.
- ISO/IEC 27001 dan ISO/IEC 27002 (daftar control keamanan informasi).